Formale Verifikation · Workshop für Ingenieurteams

Beweisassistenten für Ingenieurteams: verifizierte Numerik mit Rocq, Lean und Minlog

Es gibt Eigenschaften, die kein Testlauf zeigen kann. Dass ein Regler unter allen zulässigen Anfangswerten stabil bleibt, dass ein numerisches Verfahren seine Fehlerschranke einhält, dass eine Implementierung ihre Spezifikation erfüllt: Testen prüft Stichproben, ein Beweis prüft alle Fälle. Dieser Workshop zeigt an einem eigenen Beispiel, wie ein maschinengeprüfter Beweis entsteht, was er kostet und wo seine Grenzen liegen.

Über den Workshop

Von der Spezifikation zum ausführbaren Programm

Der rote Faden ist eine Aussage, die Ihr Team aus der eigenen Arbeit kennt: eine Stabilitätsaussage, eine Fehlerschranke, eine Invariante. Im Workshop wird sie formal aufgeschrieben, im Beweisassistenten bewiesen und in ein ausführbares Programm überführt. Jeder Schritt findet am selben Beispiel statt, so bleibt der Zusammenhang zwischen Spezifikation, Beweis und Code sichtbar.

Der Workshop richtet sich an Regelungstechnik-, Safety- und Embedded-Teams, die Eigenschaften absichern müssen, für die Tests nicht ausreichen, sowie an Forschungsgruppen und Entwicklungsabteilungen, die ein Verifikationsvorhaben planen oder einen Förderantrag vorbereiten. Vorausgesetzt werden Programmiererfahrung und Sicherheit in Analysis auf Ingenieurniveau. Vorerfahrung mit Beweisassistenten ist nicht nötig.

Was der Workshop nicht leistet: Er liefert keinen Normnachweis. Formale Verifikation kann Argumente für eine Sicherheitsargumentation beisteuern, ersetzt aber keine Zulassung und keine Abnahme. Er liefert auch keine verifizierte Codebasis in zwei Tagen, realistisch ist eine abgegrenzte Eigenschaft an einer abgegrenzten Komponente. Und er ersetzt keine Tests: Der Beweis gilt für Modell und Spezifikation, ob das Modell die Anlage trifft, klären weiterhin Messung und Test. Aussagen über Rocq und Lean stützen sich auf geprüfte Bibliotheks- und Literaturstände, nicht auf eigene Projektlaufzeiten.

Schulungsziel

Was Ihr Team danach kann

  • Spezifikationen formulieren, die beweisbar sind. Der größte Teil der Arbeit steckt nicht im Beweis, sondern in der Formulierung. Eine schlecht gestellte Aussage lässt sich weder beweisen noch widerlegen.
  • Einen Beweis führen und lesen. Taktiken, Beweiszustand, Zwischenlemmata, Umgang mit Sackgassen. Nach dem Workshop ist ein fremder Beweis kein undurchdringlicher Block mehr.
  • Rechnerinhalt erkennen. Konstruktiv geführte Beweise tragen ein Programm in sich, das sich extrahieren und ausführen lässt. Das ist der Unterschied zwischen einem Beweis für die Schublade und einem, der Code liefert.
  • Aufwand realistisch schätzen. Welche Aussage in Tagen erreichbar ist, welche in Monaten, und welche man besser klassisch absichert.
  • Die drei Ökosysteme einordnen. Rocq, Lean und Minlog unterscheiden sich in Bibliothekslage, Extraktionsweg und Reifegrad für Numerik. Die Wahl ist eine Projektentscheidung, keine Geschmacksfrage.
Inhalt

Was wir gemeinsam durchgehen

  • Warum Testen hier nicht reicht. Stichprobe gegen Allaussage, und was formale Verifikation nicht leistet.
  • Grundlagen. Typen, Aussagen, Beweise, Taktiken. Genug Theorie, um zu arbeiten, nicht mehr.
  • Reelle Zahlen, die rechnen. Exakte reelle Arithmetik und konstruktive Analysis: warum Gleitkommazahlen in Beweisen keine reellen Zahlen sind und wie man stattdessen mit expliziten Genauigkeitsmoduln arbeitet.
  • Ein durchgehendes Beispiel. Eine Stabilitäts- oder Schrankenaussage von der Formulierung bis zum extrahierten Programm.
  • Werkzeugvergleich am selben Problem. Dieselbe Aussage in den drei Ökosystemen angeschaut: verfügbare Bibliotheken, Aufwand, Extraktionsweg.
  • Einbettung in die Entwicklung. Was in ein Repository gehört, wie Beweise in der Continuous Integration nachgeprüft werden, und warum ein gespeicherter Beweis noch keine bestandene Prüfung ist.
Formate & Termine

Drei Wege in die formale Verifikation

Orientierungsworkshop
Umfang & Format1 Tag, online oder Präsenz
ZielgruppeEntwicklungs- und Safety-Leitung, Entscheidungsvorbereitung
Preisauf Anfrage
Nächste Terminenach Absprache
Das nehmen Sie mitEinordnung, welche Ihrer Eigenschaften beweisbar sind, Aufwandsabschätzung, Werkzeugempfehlung
Begleitung im Vorhaben
Umfang & Formatfortlaufend
ZielgruppeTeams mit laufendem Verifikationsvorhaben oder Förderantrag
Preisauf Anfrage
Nächste Terminenach Absprache
Das nehmen Sie mitReview der Formalisierung, Aufwandssteuerung, wissenschaftliche Begleitung

Alle Formate: Deutsch & Englisch.

Alle Preise verstehen sich netto zzgl. gesetzlicher Umsatzsteuer. Das Angebot richtet sich ausschließlich an Unternehmer im Sinne des § 14 BGB.

Ihr Dozent und Berater

Eigener Beweisassistenten-Fork, publizierte Ergebnisse

Dr.-Ing. Grigory Devadze. Formale Verifikation ist mein eigenes Forschungsfeld, nicht ein Kapitel aus einem Lehrbuch.

  • Eigener Fork eines Beweisassistenten. Konstruktive Analysis mit Programmextraktion: reelle Zahlen mit expliziten Genauigkeitsmoduln, stetige Funktionen, Integration, Existenz und Eindeutigkeit für gewöhnliche Differentialgleichungen, darauf aufbauend Stabilitäts- und Backstepping-Formalisierungen. Aus den Beweisen fallen ausführbare Programme.
  • Neun referierte Publikationen zu formaler Verifikation und konstruktiver Analysis, unter anderem im Journal of Automated Reasoning (2025) und in vier Beiträgen der European Control Conference.
  • Erfahrung mit dem, was schiefgeht. Ein gespeicherter Beweis ist noch keine bestandene Prüfung, eine geparste Aussage noch nicht die gemeinte. Diese Fehlerklassen stehen im Workshop, weil sie in der eigenen Arbeit aufgetreten sind.

Schulungen & Projekte u. a. für Siemens AG und SRH Hochschule Berlin.

→ Profil und Referenzen ansehen
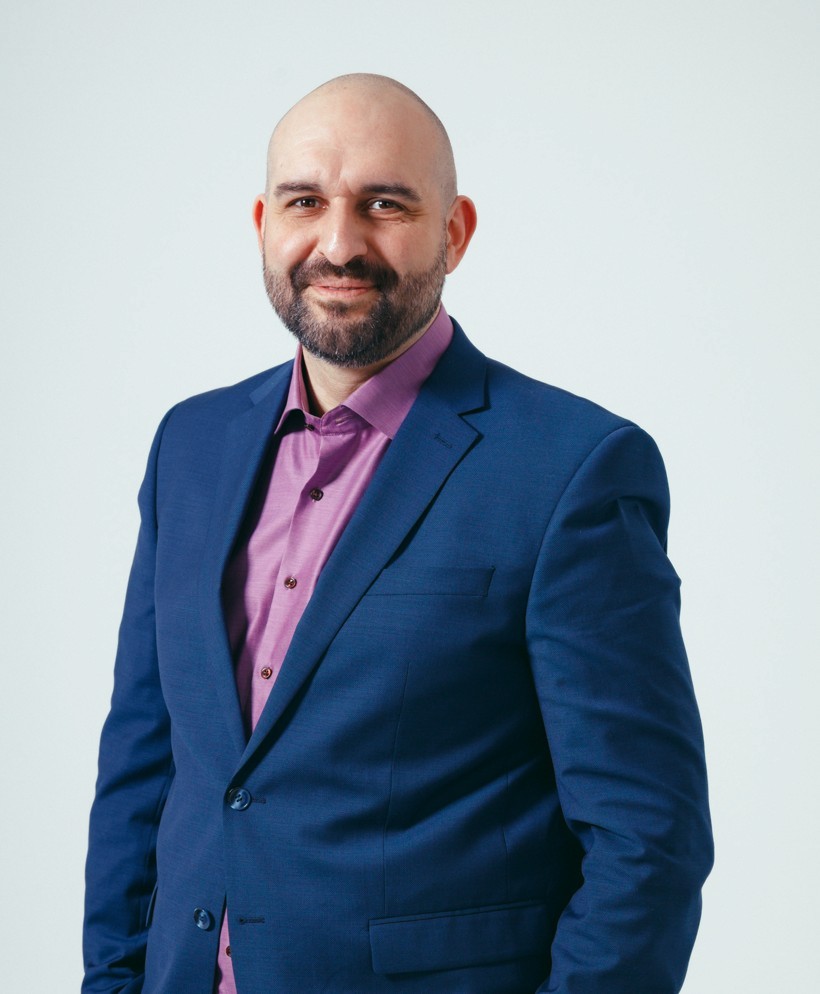
Dr.-Ing. Grigory Devadze
FAQ

Häufige Fragen

Wir arbeiten mit Rocq beziehungsweise Lean. Passt der Workshop trotzdem?

Ja. Grundlagen, Spezifikationsarbeit und Extraktionsdenken sind übertragbar, und der Werkzeugvergleich ist Teil des Programms. Die tiefste eigene Praxiserfahrung liegt beim Minlog-Zweig, das sage ich offen, statt Erfahrung zu behaupten, die ich nicht habe.

Brauchen wir Mathematiker im Team?

Nein. Nötig ist Sicherheit in der Analysis auf Ingenieurniveau und die Bereitschaft, Aussagen präzise aufzuschreiben. Das ist der eigentliche Umstellungsaufwand.

Wie lange dauert es, bis sich das rechnet?

Nicht in einem Sprint. Sinnvoll ist der Einstieg dort, wo ein Fehler teuer oder gefährlich ist und die Eigenschaft klar umrissen werden kann. Der Orientierungsworkshop beantwortet genau diese Frage für Ihren Fall.

Bekommen wir Code, den wir einsetzen können?

Aus konstruktiv geführten Beweisen lässt sich Code extrahieren, und im Workshop tun wir das. Ob dieser Code produktiv eingesetzt wird, ist eine eigene Entscheidung mit eigenen Anforderungen an Schnittstellen und Laufzeit.

Können Sie ein Verifikationsvorhaben wissenschaftlich begleiten?

Ja, das ist das Format „Begleitung im Vorhaben“. Erfahrung mit Antragstellung und Durchführung geförderter Vorhaben liegt vor.

Anfrage

Eigenschaften absichern, die Tests nicht erreichen?

Kurzes Vorgespräch zu Ihrer Eigenschaft und Ihrem Stack, danach ein konkretes Angebot mit Workshop-Agenda.
oderE-Mail schreiben